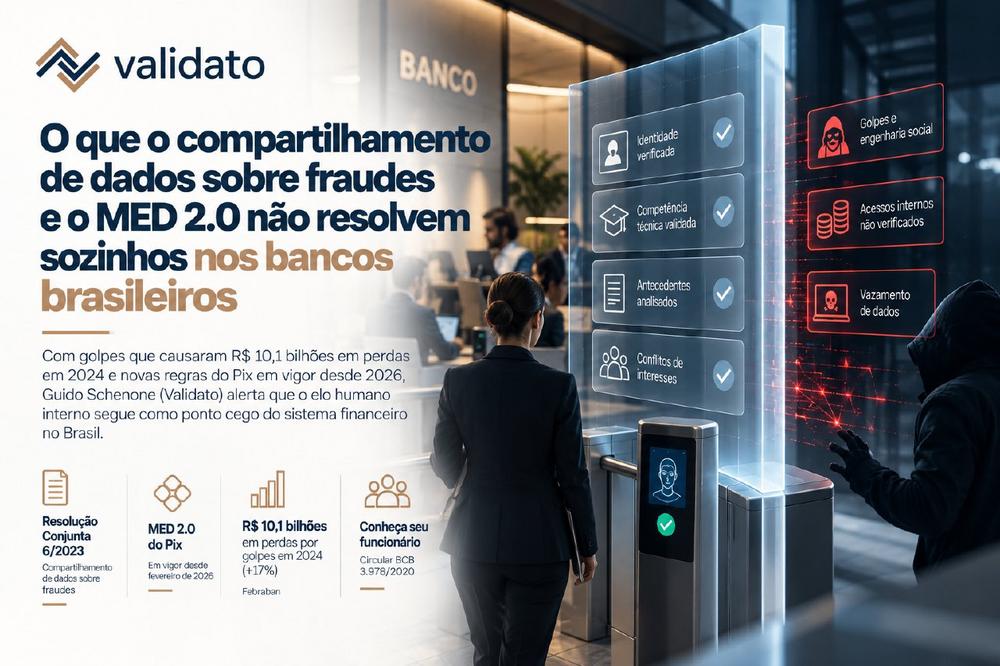
O que o compartilhamento de dados sobre fraudes e o MED 2.0 não resolvem sozinhos nos bancos brasileiros
Breaking News:
Samstag, Nov. 7, 2026
O caso mais emblemático dos últimos anos ilustra o ponto. Em julho de 2025, criminosos desviaram ao menos R$ 541 milhões de contas de reserva de instituições conectadas ao Banco Central por meio da C&M Software, prestadora de tecnologia do sistema financeiro. A porta de entrada, segundo a polícia, não foi um algoritmo enganado, mas uma pessoa: um operador de TI que teria vendido sua credencial e informações sobre os processos internos por R$ 15 mil. O mesmo vale para golpes mais cotidianos, como o da falsa central, que exploram a confiança da vítima em uma voz humana, ou para o vazamento de dados de clientes por quem tem acesso legítimo a eles. Nenhuma dessas rotas aparece necessariamente em um padrão de transações compartilhado entre instituições; elas aparecem, quando aparecem, na verificação das pessoas que têm acesso aos sistemas por dentro.
Isso não é uma crítica às regras do Banco Central, que atacam um problema real com instrumentos razoáveis para o seu alcance. É um alerta sobre o que esse enfoque não cobre por desenho. A regulação, aliás, já prevê o outro lado: a Circular BCB nº 3.978/2020 exige procedimentos "destinados a conhecer seus funcionários, parceiros e prestadores de serviços terceirizados" (art. 56) e determina que a seleção e a contratação dessas pessoas considerem o risco de lavagem de dinheiro (art. 3º). A Resolução CMN nº 4.893/2021 exige que as instituições avaliem previamente os prestadores de serviços de tecnologia que contratam e continuem responsáveis por eles, e, após os ataques de 2025, a Resolução BCB nº 498/2025 elevou as exigências para os provedores de tecnologia que conectam instituições ao sistema. O desafio está em aplicar ao próprio quadro e aos terceiros o mesmo rigor que se aplica ao cliente que abre uma conta: o caixa, o gerente de contas, o desenvolvedor da fintech que administra a carteira digital, o operador do prestador de TI.
“As novas regras obrigam a olhar para fora, para o padrão da transação. Acreditamos que as instituições também precisam olhar para dentro: quem tem acesso a qual sistema, e com que verificação prévia. Não basta cumprir as exigências regulatórias se, internamente, um novo colaborador ou um fornecedor externo começa a operar sem passar pelo mesmo nível de controle que a instituição exige de um cliente que abre uma conta. A verificação de pessoas deveria ser, para um banco ou uma fintech, tão automática e inegociável quanto a verificação de um novo cliente”, afirma Guido Schenone, Comercial & Growth Manager da Validato, empresa suíça especializada em background screening e human risk management.
A recomendação prática para bancos, seguradoras e fintechs brasileiras é não limitar o esforço ao cumprimento técnico das regras do Pix e do compartilhamento de dados de fraude, e aproveitar o mesmo impulso regulatório para revisar como verificam o próprio pessoal e os fornecedores externos que acessam contas, sistemas e dados de clientes — com reavaliações periódicas, e não apenas uma checagem no momento da contratação, sempre dentro dos limites da LGPD e da jurisprudência trabalhista. Em um sistema em que a confiança da vítima continua sendo a arma mais eficaz do golpista, fechar a porta de dentro é, no mínimo, tão importante quanto vigiar a porta de fora.
Fontes e referências consultadas
Data de consulta de todas as fontes: 19/10/2026.
• Mattos Filho. Resolução Conjunta CMN/BCB nº 6/2023 — compartilhamento de dados sobre fraudes. https://www.mattosfilho.com.br/unico/resolucao-dados-fraudes/
• Agência Brasil. "Novas regras de segurança do Pix entram em vigor" (MED 2.0), 02/2026. https://agenciabrasil.ebc.com.br/economia/noticia/2026-02/novas-regras-de-seguranca-do-pix-entram-em-vigor-veja-mudancas
• Agência Brasil. "Nova regra do Pix amplia prazo para contestar golpe" (IN BCB 766), 09/2026. https://agenciabrasil.ebc.com.br/economia/noticia/2026-09/nova-regra-do-pix-amplia-prazo-para-contestar-golpe
• Poder360. "Golpes causaram prejuízo de R$ 10,1 bi em 2024, diz Febraban", 12/03/2025. https://www.poder360.com.br/poder-economia/golpes-causaram-prejuizo-de-r-101-bi-em-2024-diz-febraban/
• Brasil 61. Anuário Brasileiro de Segurança Pública 2026 — estelionatos em 2025, 28/07/2026. https://brasil61.com/n/anuario-de-seguranca-publica-brasil-registrou-mais-de-2-2-milhoes-de-casos-de-estelionato-em-2025-bras2616801
• CNN Brasil. Ataque à C&M Software, 07/2025. https://www.cnnbrasil.com.br/nacional/sudeste/sp/ataque-hacker-desviou-r-541-milhoes-em-massa-diz-policia/
• Banco Central do Brasil. Circular nº 3.978/2020 — arts. 3º e 56. https://normativos.bcb.gov.br/Lists/Normativos/Attachments/50905/Circ_3978_v6_P.pdf
• Resolução CMN nº 4.893/2021 (texto consolidado). https://okai.com.br/documento/2021-02-26/resolucao-cmn-n-4-893
• Mattos Filho. Resoluções BCB nº 494 a 498/2025. https://www.mattosfilho.com.br/unico/banco-central-normas-seguranca/
• fraudes e o MED 2.0 Validato's Web Blog – https://validato.com/br-pt/artikel/o-que-o-compartilhamento-de-dados-sobre-fraudes-e-o-med-2-0-nao-resolvem-sozinhos-nos-bancos-brasileiros
• Linkedin fraudes e o MED 2.0 Validato's – https://www.linkedin.com/pulse/o-que-compartilhamento-de-dados-sobre-fraudes-e-med-20-guido-schenone-2qwzf
Validato S.A.
A Validato é uma fornecedora internacional de serviços de verificação de antecedentes (background screening) e Gestão de Riscos Humanos, com atuação no Brasil e em todo o mundo. Sua plataforma permite que as empresas avaliem, de forma estruturada e eficiente, a integridade, potenciais conflitos de interesses e outros riscos relacionados a candidatos e colaboradores, por meio de uma abordagem modular, escalável e em conformidade com a Lei Geral de Proteção de Dados Pessoais (LGPD – Lei nº 13.709/2018) e demais normas brasileiras aplicáveis.
A oferta da Validato considera os requisitos legais e regulatórios vigentes no Brasil, combinando conformidade com a legislação local e experiência internacional em processos de verificação de antecedentes. As empresas podem configurar as verificações de maneira flexível, de acordo com o nível de risco associado a cada função. A Validato não cobra taxas de implementação, mensalidades ou anuidades, nem exige volumes mínimos de verificações, podendo ser integrada de forma flexível aos processos existentes de Recursos Humanos e recrutamento e seleção.
Validato S.A.
Claridenstrasse 34
CH8002 Zürich
Telefon: +41 (44) 51577-77
http://validato.com/
